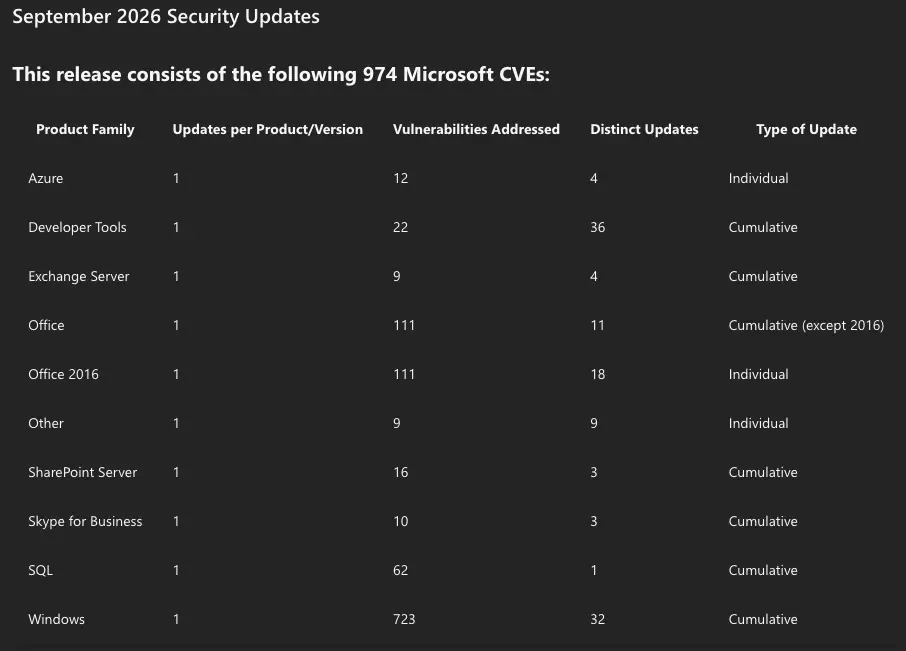
微软 9 月的补丁星期二修复了至少 974 个安全漏洞,史上最大的一批。之前纪录是今年 7 月的 570 个——这次近乎翻倍。 其中 113 个是严重级别,意味着攻击者在没有用户交互的情况下可能远程接管系统。 2 个零日漏洞正在被积极利用,都是 Windows 本地权限提升。另外有两个严重漏洞值得关注: CVE-2026-69730 是 Windows Server 2012 以上及 Windows 10 的 DNS 漏洞,攻击者无需认证,发一个构造过的数据包就能执行远程代码。微软自己标注了很可能被利用。 CVE-2026-69829 是 Windows Shell 的远程代码执行,CVSS 9.8——攻击复杂度低、不需要权限、不需要用户交互。 把这个量级放在时间线上更触目。2026 年到目前为止超过 2600 个漏洞被修复。作为对比,微软 2020 年全年修了 1245 个,当时已经是创纪录年份。现在才 9 个月就把当年纪录翻了一倍。 这个变化有同一个解释来源:AI 辅助漏洞发现。Adobe、Google、Mozilla 都公开表示 AI 工具带来了修复量的上升。Google 甚至开始把安全更新频率从月更调整为两周一次。 但数字膨胀本身不只是好消息。Tenable 的 Satnam Narang 说得比较直接:AI 是在制造更大的干草堆,而不是帮你找针。漏洞总量爆炸,就意味着筛选真正危险的东西这件事更难了——必须根据哪些漏洞真的作用于你的环境而且可被触及来排优先级。 Fortra 的 Tyler Reguly 提醒的是另一个维度:每个补丁都要测完才能投生产。CISO 和 CSO 是时候让周末加班的团队吃顿好的了。修补量翻了,验收量也翻了。 Reddit 上已经有用户报告 KB5122882 更新导致 Windows Server 2022 在 RDP 注销后宕机的情况,影响了远程桌面服务。大量补丁和回归风险是同时到达的。 来源: Microsoft Plugs Nearly 1,000 Security Holes — Krebs on Security
微软史上最大号周二补丁日 —— 共计修复 974 个漏洞
来源:开源中国
2026年09月14日 20:01
0 阅读
分享到: